 16 ottobre 2026
 9 min lettura
Lunedì mattina, ore 9:14
Il responsabile amministrativo di una società di consulenza riceve una telefonata. La voce è quella del CEO — tono risoluto, leggermente di fretta. Spiega che è in aeroporto, sta per imbarcarsi, e ha bisogno che venga effettuato un bonifico urgente prima di decollare. Operazione riservata, non se ne parla con nessuno per ora. Le coordinate arriveranno via email entro cinque minuti.
Il bonifico viene fatto. Il CEO non aveva chiamato. La voce era sintetica.
Questo scenario non è un esperimento mentale. È il pattern di uno degli attacchi di social engineering più diffusi nel 2026 — il CEO fraud con clonazione vocale — e funziona non perché il responsabile amministrativo fosse ingenuo, ma perché l'attacco era costruito per sfruttare meccanismi psicologici precisi che nessuno di noi riesce a disattivare consapevolmente.
Cos'è il social engineering
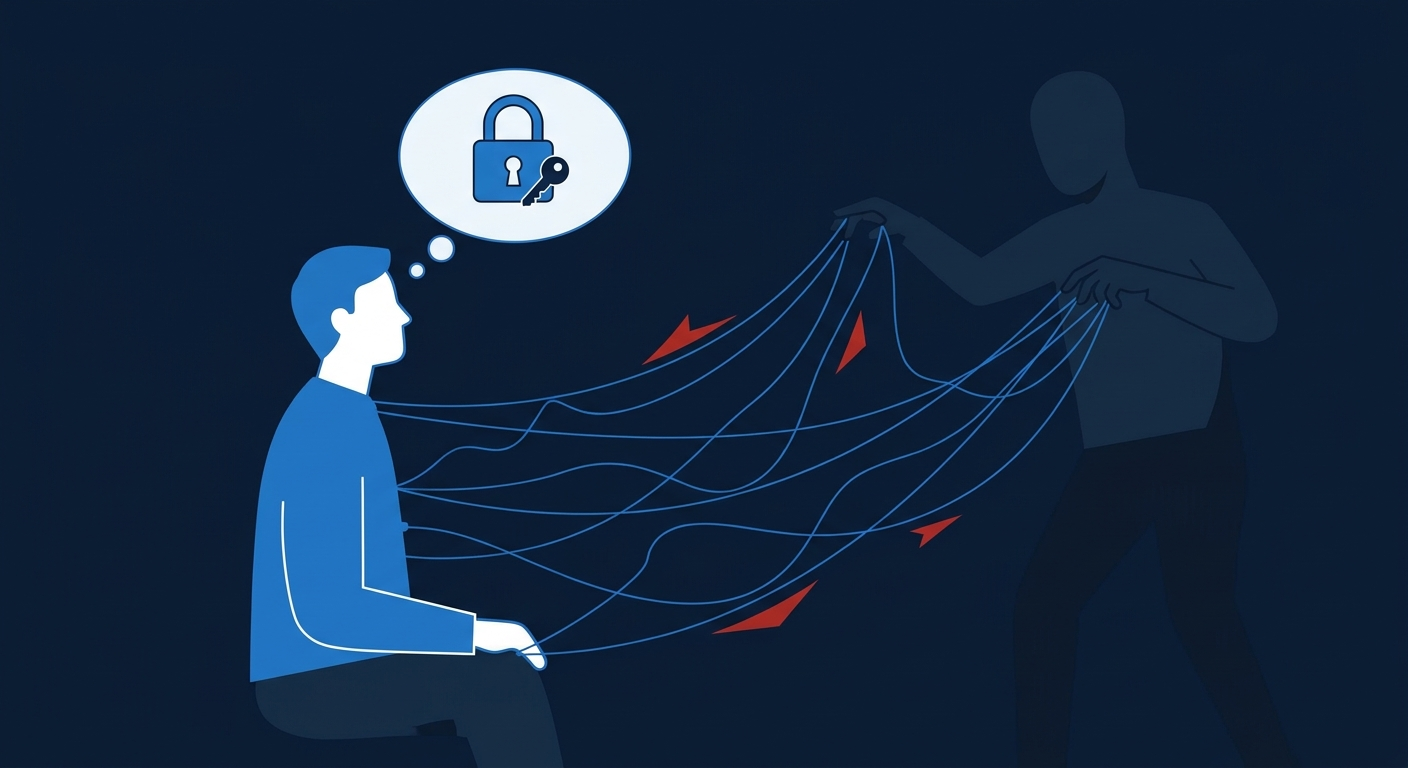
Il social engineering — o ingegneria sociale — è l'insieme delle tecniche che sfruttano la psicologia umana per ottenere informazioni, accessi o azioni che normalmente non verrebbero concessi. Non attacca i sistemi informatici direttamente. Attacca le persone che li usano.
La distinzione è fondamentale. Un firewall può essere aggiornato. Un IDS può essere riconfigurato. Il cervello umano ha bias cognitivi che evolvono in millenni, non in patch settimanali — e gli attaccanti lo sanno benissimo.
Perché funziona: i meccanismi psicologici che vengono sfruttati
Capire perché il social engineering funziona è più utile di memorizzare una lista di tecniche. I meccanismi sottostanti sono sempre gli stessi, indipendentemente dal canale usato.
Urgenza e pressione temporale
Quando siamo sotto pressione temporale, il cervello passa da un pensiero lento e riflessivo a uno rapido e reattivo. Smettiamo di verificare, iniziamo a reagire. "Bonifico entro 10 minuti o perdiamo il contratto" non è solo una storia credibile — è un interruttore che disattiva il pensiero critico. Gli attaccanti lo costruiscono deliberatamente.
Autorità
Siamo condizionati a seguire le istruzioni di chi percepiamo come autorità — un superiore, un tecnico IT, un ispettore. Una richiesta che arriva "dal CEO" o "dall'Agenzia delle Entrate" attiva una disposizione automatica alla compliance che è difficile resistere consapevolmente, specialmente quando combinata con l'urgenza.
Paura delle conseguenze
"Il tuo account verrà bloccato", "sei sotto indagine", "il server è compromesso e devi agire subito". La paura restringe il campo visivo cognitivo — ci fa concentrare sulla minaccia e ignorare i segnali di allarme che in condizioni normali avremmo notato.
Reciprocità e fiducia costruita
Alcuni attacchi sono lunghi. Un attaccante può passare settimane a costruire un rapporto con un target — conversazioni su LinkedIn, commenti su post aziendali, una piccola richiesta iniziale innocua — prima di fare la richiesta che conta davvero. Quando arriva, il target sente un debito di reciprocità.
Le tecniche più usate nel 2026
Vishing con clonazione vocale
La tecnologia di sintesi vocale richiede oggi pochi secondi di audio per produrre una replica convincente di una voce. Un video su LinkedIn, una registrazione di una call aziendale, un podcast — basta poco. Il vishing AI-powered è cresciuto esponenzialmente nel 2025-2026 proprio perché abbassa drasticamente la barriera tecnica per attacchi che prima richiedevano attori credibili.
Spear phishing contestualizzato
Non più email generiche con errori di grammatica. Gli attaccanti usano LLM per analizzare il profilo LinkedIn del target, i post aziendali, le comunicazioni pubbliche, e costruire messaggi che citano il nome del progetto su cui stai lavorando, il nome del collega con cui hai una riunione domani, la deadline che hai menzionato in un commento. Ogni dettaglio corretto abbassa la guardia.
Pretexting
Costruzione di un'identità e di una storia credibile prima dell'attacco vero e proprio. Il tecnico IT che chiama per "verificare le credenziali dopo un aggiornamento di sicurezza". Il fornitore che ha bisogno di accedere al sistema per un'emergenza. Il nuovo collega che ha perso il badge e ha bisogno di entrare. Ogni pretesto è costruito su informazioni reali raccolte in anticipo — spesso da fonti pubbliche come il sito aziendale o LinkedIn.
CEO fraud e BEC
Il Business Email Compromise è l'attacco che costa di più alle aziende in termini economici. L'attaccante compromette o imita l'account email di un dirigente o di un fornitore, e al momento giusto — quando c'è un pagamento in corso — cambia le coordinate bancarie o fa una richiesta di bonifico urgente. La perdita media per evento supera i 100.000 euro.
Cos'è cambiato con l'AI nel 2026
L'intelligenza artificiale non ha inventato il social engineering — ha abbassato il costo di esecuzione e alzato la qualità degli attacchi.
Produrre un'email di spear phishing personalizzata che un anno fa richiedeva ore di ricerca manuale oggi richiede minuti. Clonare una voce che prima richiedeva attrezzatura professionale oggi richiede un modello open source e pochi secondi di audio. Generare un deepfake video convincente è ancora complesso, ma i deepfake audio in tempo reale su chiamata telefonica sono già una realtà operativa.
Il risultato è che attacchi che prima erano riservati a target di alto valore — dirigenti di grandi aziende, istituzioni finanziarie — sono oggi accessibili anche verso PMI e professionisti. Il costo dell'attacco è sceso, non il target.
Perché la formazione tradizionale non basta
La risposta aziendale standard al social engineering è la formazione: corsi sulla sicurezza, moduli e-learning, policy da firmare. Il problema è che questa formazione raramente cambia il comportamento reale sotto pressione.
Conoscere le tecniche di social engineering a livello teorico non immunizza dal caderci. Quando sei sotto pressione, quando c'è urgenza, quando la voce al telefono suona esattamente come quella del tuo CEO — il cervello non ricorre alla lista di tecniche che hai studiato. Reagisce.
Quello che cambia il comportamento è l'esperienza diretta. Le simulazioni di phishing — email false inviate ai dipendenti senza preavviso — sono più efficaci di qualsiasi corso teorico perché creano un'esperienza reale: la sensazione di aver quasi sbagliato, o di aver sbagliato davvero. Quella sensazione rimane.
Cosa funziona davvero: processi, non consapevolezza
La difesa più efficace contro il social engineering non è formare le persone a essere più sospettose — è costruire processi che rendano impossibile eseguire azioni critiche senza verifiche indipendenti.
Verifica su canale separato per i pagamenti
Nessun bonifico viene eseguito sulla base di una sola richiesta, qualunque canale usi. Una richiesta arriva via email? Si verifica telefonando al numero ufficiale — non a quello indicato nell'email. Arriva via telefono? Si conferma via email all'indirizzo conosciuto. Il canale di verifica deve essere diverso da quello della richiesta.
Parola d'ordine per richieste urgenti
Un codice prestabilito che solo il vero interlocutore conosce. Se il CEO chiama con una richiesta urgente, chiedi la parola d'ordine. Se non la sa, la chiamata non è quella che sembra. Semplice, a costo zero, molto efficace contro il vishing.
Politica esplicita sul "non si fa"
Le persone cedono al social engineering spesso perché non vogliono sembrare scortesi o paranoici. Una policy aziendale che dice esplicitamente "puoi sempre rifiutare una richiesta urgente non verificata senza conseguenze" toglie la pressione sociale dall'equazione.
Simulazioni periodiche
Non annuali — periodiche, senza preavviso, con debriefing su chi ha cliccato e perché. Non per punire, ma per creare consapevolezza attraverso l'esperienza.
L'anello debole non è la persona
C'è una narrazione nel mondo della cybersecurity che descrive il dipendente come l'"anello debole" della sicurezza — il punto vulnerabile che vanifica investimenti tecnologici. È una narrazione sbagliata, oltre che controproducente.
Le persone non cedono al social engineering perché sono stupide o distratte. Cedono perché i meccanismi psicologici sfruttati dagli attaccanti sono gli stessi che li rendono dipendenti funzionali, collaborativi, responsivi alle richieste dei superiori. Sono qualità, non difetti.
L'obiettivo non è trasformare i dipendenti in macchine sospettose. È costruire un ambiente in cui la verifica è normale, la segnalazione è semplice, e nessuno viene messo in una posizione in cui deve scegliere tra seguire una procedura e non deludere il proprio capo.
Quel lunedì mattina alle 9:14, il responsabile amministrativo ha fatto esattamente quello che ci si aspettava da lui in vent'anni di lavoro: ha risposto a una richiesta urgente del CEO senza mettere in discussione l'autorità. Il problema non era lui. Era che non esisteva nessuna procedura che lo autorizzasse a dire di no.